


ガバナンス
リスクマネジメント
方針・考え方
リスクマネジメントについては、2006年4月に定めた「関西電力グループリスク管理規程」に則り、組織目標の達成に影響を与える可能性のある事象をリスクとして認識、評価したうえで、必要な対策を実施するとともに、対策後にその評価を行い、改善していく一連のプロセスにより、当社グループへの影響を適切なレベルに管理しています。
体制
当社グループの事業活動に伴うリスクについては、各業務執行部門が自律的に管理することを基本とし、組織横断的かつ重要なリスク(情報セキュリティ、子会社の経営管理、人財基盤、市場リスク、財務報告の信頼性、環境、エネルギー政策、災害、コンプライアンス(競争環境における法令含む)、調達の適正性)については、必要に応じてリスクの分野ごとに専門性を備えたリスク管理箇所を定め、業務執行部門に対して、助言・指導行うことで、リスク管理の強化を図っています。
これらの取組みを「コンプライアンス推進本部」がサポートし、グループ全体のコンプライアンス推進やリスクマネジメント等を一元的に推進しています。※
※コンプライアンス推進体制の全体像について
また、リスクを統括的に管理する「内部統制部会」を設置し、その主査であるコンプライアンス推進本部長(チーフ・コンプライアンス・オフィサー)を「当社グループのリスク管理統括責任者」とする体制のもと、当社グループの事業活動に伴うリスクを適切なレベルに管理するよう努めています。
内部統制部会は、リスク評価結果等を定期的に組織風土改革会議および取締役会へ報告し、必要に応じてリスク管理の仕組み、体制の改善を行っています。
さらに、リスク管理体制の整備と運用に関しては、経営監査室による内部監査を受け、監査結果を基に、改善を図っています。
リスク管理体制図
スワイプしてご覧ください。
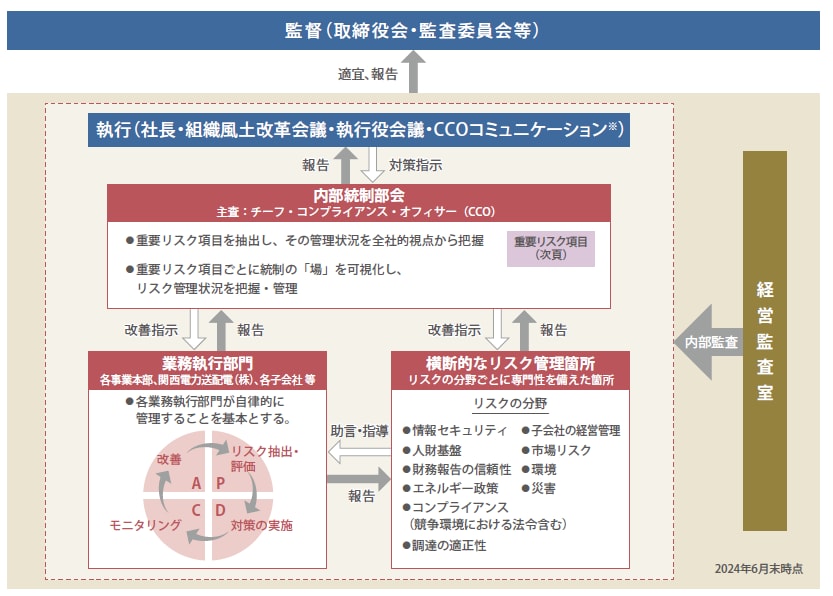
※コンプライアンス推進の最高責任者(CCO)が、各部門のリスク管理状況を把握・評価するために、各役員と行っている対話活動
取組み
2025年度中に内部統制部会を7回開催し、当社グループの事業活動に大きく影響を与える重要リスク項目を抽出し、その管理状況を全社的視点から把握・評価しています。
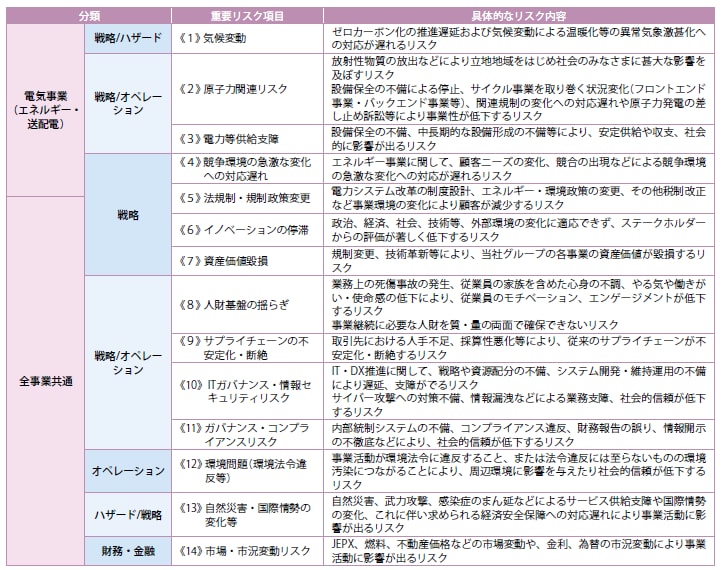
重要リスク項目は、リスク対策を実効的かつ適切に行っていく観点から、経営層で議論を重ね、収支に影響を与える各構成要素に着目して抽出し、事業別(事業ウェイトの大きい電気事業特有と全事業共通)と要因別(戦略、オペレーション、ハザード、財務・金融)の観点で、体系立てて整理するとともに、システム不具合等、近時のリスク事象への対応を踏まえた項目としています。
電気事業特有のリスクは、《1》気候変動、《2》原子力関連リスク、《3》広域停電等、《4》競争環境の急激な変化への対応遅れ、全事業共通のリスクは、《5》法規制・規制政策変更、《6》イノベーションの停滞、《7》資産価値毀損、《8》人財基盤の揺らぎ、《9》サプライチェーンの不安定化・断絶、《10》ITガバナンス・情報セキュリティリスク、《11》ガバナンス・コンプライアンスリスク、《12》環境問題(環境法令違反等)、《13》自然災害・国際情勢の変化等、《14》市場・市況変動リスクとしました。
(分類、重要リスク項目、具体的なリスクの内容は、下表のとおり)
重要リスク項目
スワイプしてご覧ください。
重要リスク項目に関連するリスクについては、事業毎の実態・特性を見極めつつ、発生可能性や影響度などの観点から重要度を評価した上で、対策の検討を行い、期中のリスク対策結果を踏まえ、改めて期末に重要度評価を実施することで、リスク管理のPDCAを回しています。
情報セキュリティ対策
方針・考え方
個人情報に対する意識の高まりやデジタル化の進展に伴うデータ利活用が加速する中、個人情報保護法により、個人情報を取扱う事業者が遵守すべき義務が強化されてきました。
当社グループは、お客さまをはじめとした社会の多くのみなさまからの信頼に応え、企業としての使命を果たしていくために、個人情報を含む情報資産の適切な保護が重要な責務であると考えています。当社およびグループ会社が保有するお客さま等の個人情報については、個人の人格尊重の理念の基に慎重に取り扱われるべきものであることを十分認識し、個人情報保護法やガイドライン等を遵守するとともに、プライバシー権等の権利にも配慮した適切な取扱いを行います。
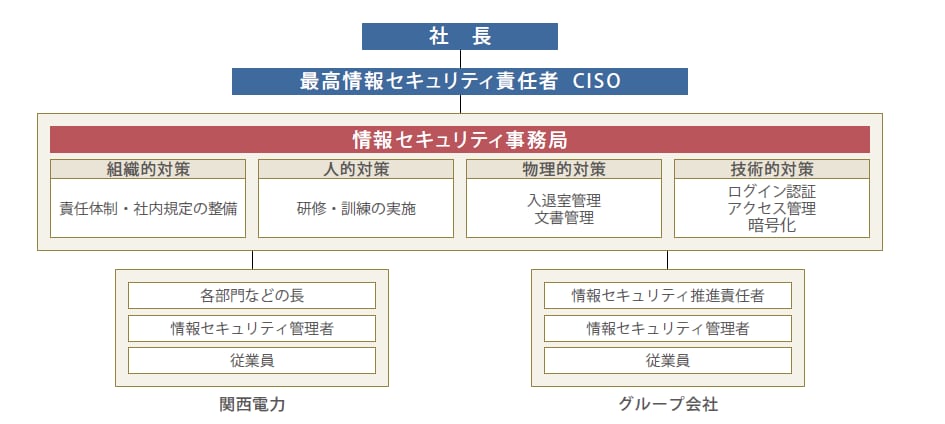
また、個人情報だけでなく業務情報の適切な取扱いを含む情報セキュリティについても、組織的対策、人的対策、物理的対策、技術的対策を実施しています。各対策については、社内外の事象や最新の技術・知見を取り入れて、適宜見直しをするなど改善に努めています。
体制
所管役員:浜田 誠一郎 [関西電力(株)CISO(執行役常務)]
審議機関:執行役会議
事務局:IT戦略室 サイバーセキュリティグループ(情報セキュリティ事務局)
スワイプしてご覧ください。
取組み
当社グループでは、入退室管理や情報システムのアクセス管理などの物理的・技術的な対策の強化に取り組むとともに、社内ルールの見直しや従業員への研修、標的型メール訓練など、組織的・人的対策も継続して実施することで、情報セキュリティの強化に取り組んでいます。
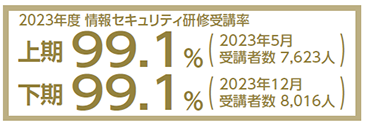
関連データ
スワイプしてご覧ください。
| 2023年度 第1回 |
2023年度 第2回 |
2024年度 第1回 |
2024年度 第2回 |
2025年度 第1回 |
2025年度 第2回 |
|
|---|---|---|---|---|---|---|
| 情報セキュリティ研修受講者 | 7,623人 | 8,016人 | 7,887人 | 7,984人 | 8,015人 | 8,021人 |
| 重大な情報セキュリティ事故件数※ ※当社およびグループ会社を含めた数値 |
0件 | 0件 | 0件 | 0件 | 0件 | 0件 |